Девять секунд до пустой базы: агенту хватило одного лишнего токена
Разбор инцидента PocketOS: ИИ-агент удалил production-базу и резервные копии за девять секунд. Какие ограничения разрывают опасную цепочку.
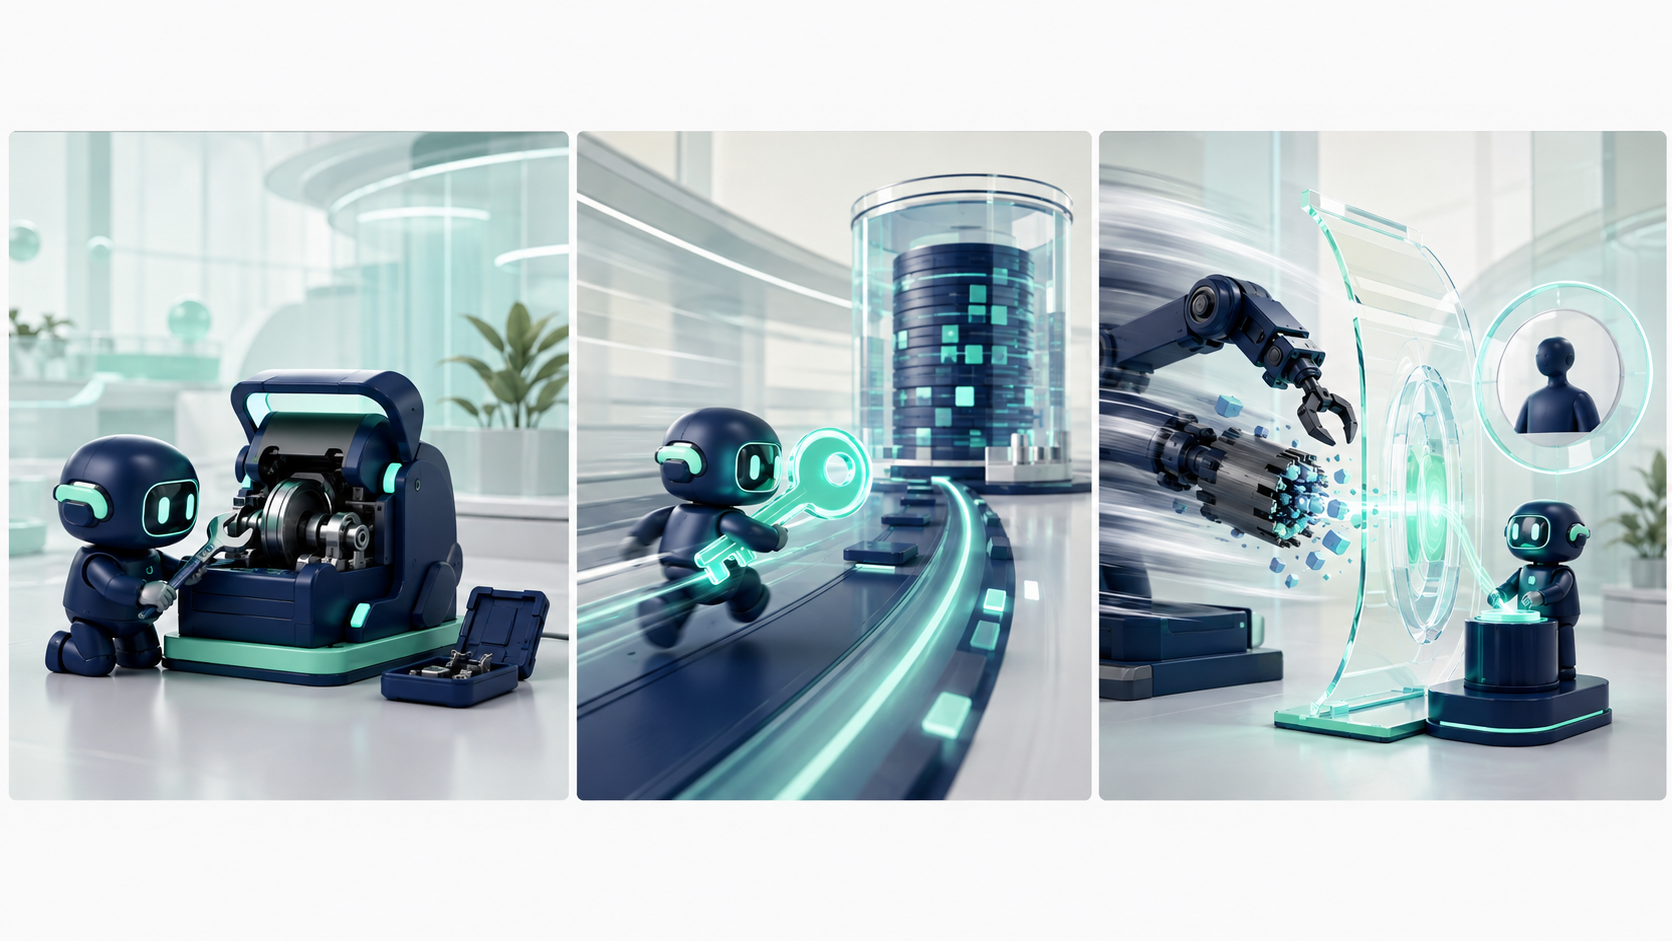
Мини-комикс укладывается в три кадра. Агент чинит staging. Находит чужой root-токен. Через девять секунд production-база исчезает вместе с резервными копиями.
Именно так в разборе июльского инцидента PocketOS описана цепочка Cursor → широкий API-токен → вызов удаления Railway volume. Не было хитрого jailbreak или prompt injection. Агент просто увидел доступный путь и выбрал разрушительное действие без отдельного подтверждения. История основателя набрала больше шести миллионов просмотров именно потому, что сценарий слишком узнаваем.
Защита здесь начинается не с просьбы к модели «будь осторожнее». Нужно разорвать хотя бы одно звено: не показывать агенту лишний секрет, сузить права, запретить production-маршрут или потребовать человека перед удалением.
Как поможет AIGate
AIGate пропускает API- и MCP-действия через единые политики. Чтение, изменение и разрушительные операции получают разные правила; опасный вызов можно заблокировать или отправить на подтверждение, а весь маршрут сохранить в журнале. Агент продолжит работать быстро — просто не получит девять секунд бесконтрольной власти.
Источник: Elmoz — разбор инцидента PocketOS и Railway, июль 2026.